Windowsパソコンを起動した際、突然青い画面とともに「回復キー」の入力を求められて戸惑った経験はないでしょうか。特に予期せぬタイミングでBitLockerの入力画面が表示されると、重要なデータにアクセスできなくなるのではないかと焦ってしまうものです。
本記事では、BitLocker回復キーが求められる根本的な原因から、最新のシステム環境における背景、そして万が一のトラブル発生時に冷静に対処するための具体的な手順まで、専門的な視点から詳しく解説します。
BitLockerドライブ暗号化機能の基本構造と役割
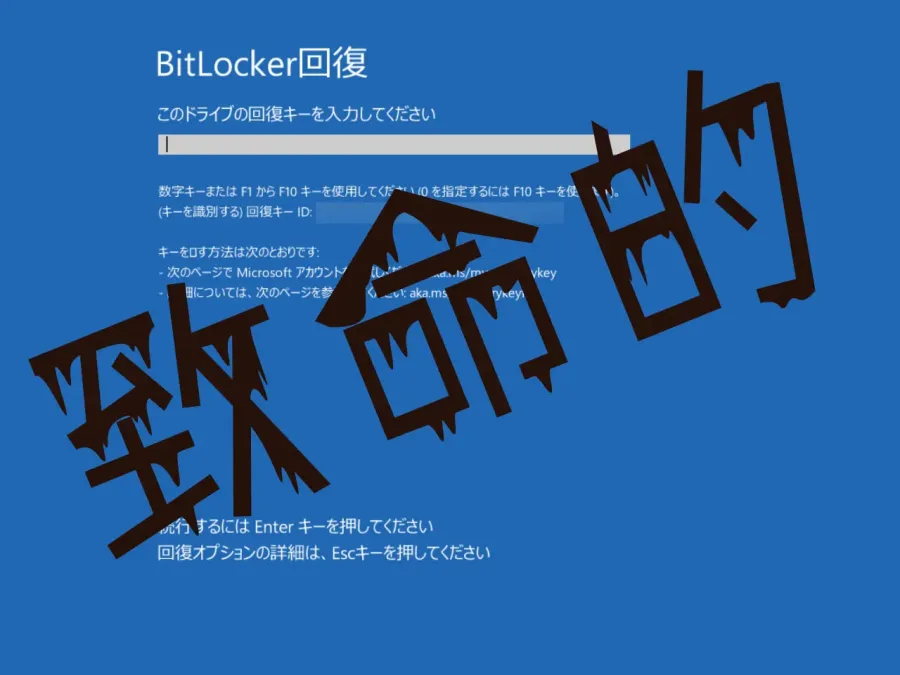
Windows Vista以降、多くのWindows端末に標準搭載されている「BitLockerドライブ暗号化」は、デバイスの紛失や盗難といった物理的なリスクから機密データを守るための強力なセキュリティ機能です。ストレージ全体を暗号化することで、不正なアクセスやハードウェアの抜き取りによる情報漏洩を防ぎます。
この機能は、単にパスワードをかけるだけでなく、PCのハードウェア構成や起動時(ボーンプロセスコントロール等)の整合性を厳格に監視しています。システムが正常で安全な状態であると確証が得られない場合、OSは不正アクセスと判断し、本来の正当な所有者であることを証明するために回復キーの入力を強制的に求める仕様になっています。
BitLockerの回復キーが突然求められる主な原因
ユーザーが日常的に使用している中で、なぜ突然回復キーの入力画面が出現するのでしょうか。その背景には、PCのハードウェアやファームウェアレベルでの「変化」をシステムが検知したという明確な理由があります。
公式の仕組みやこれまでのITサポートの現場における検証データから、代表的なトリガーとなる原因は以下の通りです。
| 原因カテゴリ | 具体的な発生事象・トリガー | BitLockerが反応する理由 |
|---|---|---|
| ファームウェアの更新 | BIOSやUEFIのアップデートの実施 | 起動時のセキュリティプラットフォーム情報が変化するため |
| ハードウェアの変更 | SSD/HDDの交換、マザーボードやCPUの換装 | 暗号化を紐付けているTPM(トラステッドプラットフォームモジュール)の構成が変わるため |
| セキュリティ設定 | セキュアブート(Secure Boot)の無効化・有効化の切り替え | 起動プロセスの信頼性検証において不整合が生じるため |
| システム異常検知 | 悪意のある改ざんや、ブートローダーの破損・修復 | 不正なアクセスやOSファイルの改変を未然にブロックするため |
このように、メーカー公式のBIOSアップデートや周辺機器のメンテナンスといった、ユーザーにとっては「正常なPCのメンテナンス作業」であっても、セキュリティ機能にとっては「システム構成の重大な変化」とみなされてしまう点が最大の罠となっています。
デバイスのセキュリティを支える「TPM」との関係性
BitLockerが安全性を担保する上で欠かせないのが、「TPM(Trusted Platform Module)」と呼ばれる専用のセキュリティチップです。このチップは、PCのマザーボード上に搭載されているか、近年のCPUに統合されているハードウェアベースの暗号プロセッサです。
通常、BitLockerの暗号化キーはこのTPMチップ内に安全に保管されます。PCの電源が入ると、TPMが起動プロセスやハードウェアの環境に異常がないかをチェックし、問題がなければ自動的にキーを解放してスムーズにWindowsが起動します。しかし、前述のようにBIOSの更新などでハードウェアのフィンガープリント(環境情報)が書き換わると、TPMBitLocker回復キーが突然求められる原因と最新の対策・トラブルシューティングガイド
Windows端末を使用している際、突然「回復キーの入力」を求められて戸惑った経験を持つユーザーは少なくありません。Microsoft Windowsに標準搭載されているデータ暗号化機能「BitLocker(ビットロッカードライブ暗号化)」は、デバイスのセキュリティを強固に守る一方で、特定のハードウェア変更やセキュリティイベントを検知した際にロックがかかり、ユーザー自身で解除が必要になるケースが存在します。
本記事では、BitLocker回復キーが求められる根本的な原因をはじめ、最新の発生傾向、トラブルシューティング、そして万が一の際に備えて今すぐ確認すべきポイントを詳しく解説します。
BitLockerとは? Windowsセキュリティを支える基本構造
Windows Vista以降のWindowsオペレーティングシステムに標準搭載されているBitLockerドライブ暗号化は、ハードディスクやSSDなどのストレージ全体を暗号化し、デバイスが盗難・紛失に遭った際のデータ漏洩を防ぐ強力なセキュリティ機能です。
この機能は、PCのマザーボードに搭載されている「TPM(Trusted Platform Manager)」と呼ばれるセキュリティチップや、BIOS/UEFIのシステム設定と密接に連携しています。通常の使用環境ではバックグラウンドで自動的に動作するため、ユーザーが普段から回復キーを意識することはほとんどありません。
BitLocker回復キーが求められる主な原因とトリガー
普段は意識することのない回復キー入力画面が突然表示されるのには、明確な理由があります。BitLockerは「不正な第三者がドライブを抜き出して別のPCで読み取ろうとしている」あるいは「システム環境が改ざんされた可能性がある」と検知した際、データを保護するために自動的にロックを発動します。
具体的に回復キーが求められる契機や原因としては、以下のようなケースが挙げられます:
1. BIOS/UEFIファームウェアのアップデート: マザーボードの制御プログラムであるBIOSやUEFIを更新すると、起動時のセキュリティプロファイルやハッシュ値が変化するため、BitLockerが環境の変化を検知してロックがかかります。
2. ハードウェアの構成変更: SSDの換装、メモリの増設、グラフィックボードやCPUの交換、あるいはネットワークカードの変更など、主要なハードウェアパーツを変更した際にトリガーとなります。
3. セキュアブート(Secure Boot)の設定変更: BIOS画面でセキュアブートを無効化したり、有効化したり切り替えた場合、システム整合性の検証基準が変わるため回復キーが要求されます。
4. TPMチップのリセットや無効化: マザーボード上のTPMセキュリティチップがクリアされたり、故障・無効化された場合、暗号化キーを復元できなくなるためロック画面が表示されます。
【比較表】BitLockerロック発生の主な要因と影響範囲
どのような状況でBitLockerのロックが発生しやすいのか、要因ごとの発生確率や主な対処の難易度を整理しました。
| 発生要因 | 主なトリガー・背景 | 影響範囲と特徴 | 対処の難易度 |
|---|---|---|---|
| BIOS/UEFI更新 | メーカー公式ツール等によるシステムファームウェアのアップデート | 起動時に突然要求される。事前のキー確認で容易に復旧可能 | 中(キー確認が必要) |
| ハードウェア変更 | 内蔵SSD/HDDの交換、マザーボード交換など | 物理的なパーツ変更に伴いセキュリティが反応 | 中〜高(キー必須) |
| セキュアブート変更 | BIOS設定画面でのセキュリティ設定の変更 | 設定を元に戻すことで回避できる場合もある | 低〜中 |
| TPMチップの異常 | チップの故障、誤ったクリア操作、ファームウェア競合 | ハードウェア起因のため原因究明が必要 | 高(専門知識が必要な場合あり) |
回復キーの探し方と保管場所の確認手順
BitLockerの回復キーは、原則として暗号化が有効化されたタイミングでユーザー自身が任意の場所に保存・バックアップしているはずの43桁の数字からなるパスワードです。紛失した場合はMicrosoftのセキュリティポリシー上、原則としてドライブのデータを復元することはできません。
回復キーを確認するための主な保管場所は以下の通りです:
・Microsoftアカウントの管理ページ: 個人用PCの場合、多くはセットアップ時に紐づけたMicrosoftアカウントのオンラインストレージに自動保存されています。
・職場や学校のアカウント(Azure AD / Entra ID): 企業や教育機関から支給されたデバイスの場合は、組織の管理者が管理するクラウドポータルに保存されているケースがあります。
・ファイル、USBメモリ、紙での印刷: 自分でテキストファイルとして別媒体に保存した、あるいは紙に印刷して保管していた場合。
【誤解の是正】「勝手に消えた・ウイルスに感染した」という噂の真相
ネット上の掲示板やSNSでは、「Windowsのアップデートをしたら勝手にデータが消された」「ウイルスに感染してロックされた」といった書き込みが見られることがありますが、これは多くの場合は誤解です。
Windows Updateによって自動的にBIOSの更新やシステムセキュリティの整合性チェックが走った結果、BitLockerが「環境の変化」を正しく検知してロックをかけているのが実態です。データそのものが消去されたわけではなく、正しい回復キーを入力さえすれば、暗号化されたデータはそのまま安全に復旧できます。
【プロの結論】今後のトラブルを防ぐためのベストプラクティス
BitLockerのロック画面に突然直面しないため、また万が一の際に迅速に対応するために、日頃から意識しておくべきポイントをまとめました。
1. 回復キーの所在を必ず事前確認する: PCを新しく購入した際やセットアップした直後に、Microsoftアカウントの管理画面にログインし、自分の回復キーが確実にクラウド上にバックアップされているかを確認しておきましょう。
2. BIOS更新やパーツ変更前の備え: BIOSのアップデートやハードウェアの変更を行う予定がある場合は、事前にBitLockerを一時停止(サスペンド)するか、手元に回復キーを控え確保してから作業を行うことで、不意のロックによるトラブルを防ぐことができます。
【bitlocker 回復キー 求められる原因】に関するよくある質問(FAQ)
Q1:回復キーがどこにも見つからない場合、データを復元する方法はありますか?
A1:セキュリティ上の厳格な仕様により、Microsoftアカウントや手元のバックアップに回復キーが存在しない場合、暗号化されたドライブのデータを復元することは極めて困難です。この場合は、OSのクリーンインストールやリカバリを行う必要があります。
Q2:BitLockerの機能を完全に無効化することはできますか?
A2:Windowsの「デバイスの暗号化」や「BitLocker ドライブ暗号化」の設定メニューから、管理者が手動で機能をオフにすることは可能です。ただし、セキュリティ保護レベルが低下するため、モバイル端末やノートPCでは有効にしておくことが推奨されます。
Q3:再起動するたびに毎回回復キーを求められるのはなぜですか?
A3:TPMチップの故障や、マザーボードのCMOSバッテリー切れによってシステムが起動時のセキュリティ状態を保持できなくなっている可能性があります。ハードウェアの点検やBIOSの設定見直しが必要です。